Domain sterilitätstherapie.de kaufen?
Wir ziehen mit dem Projekt
sterilitätstherapie.de um.
Sind Sie am Kauf der Domain
sterilitätstherapie.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sterilitätstherapie.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
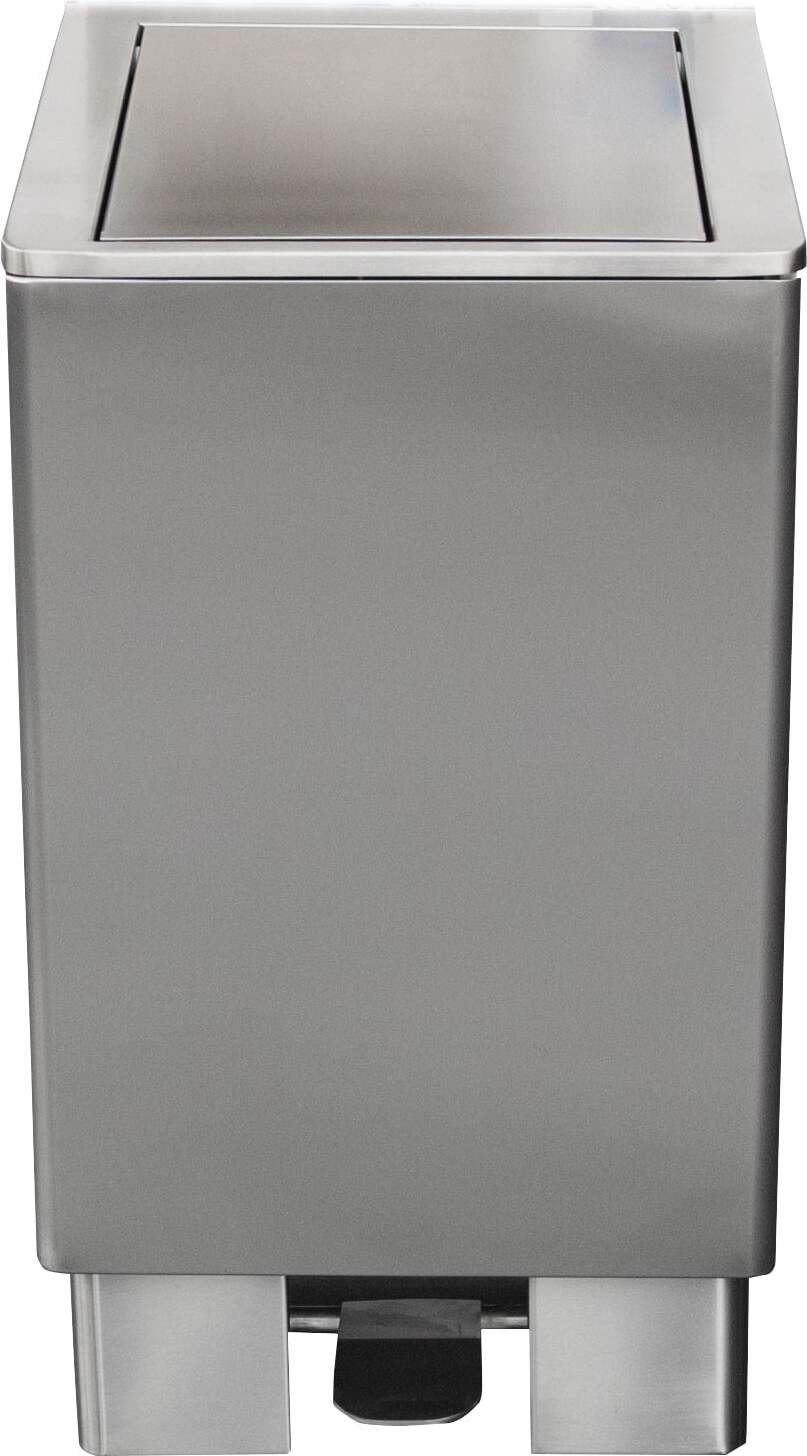
SARO Edelstahlmülleimer 60 Liter, Modell Apollo Hygiene, Desinfektion, ReinigenWichtige Produkteigenschaften: Material: (Mülleimer und Hygieneaufsatz) Edelstahl 18/10 Hygieneaufsatz zum Anschrauben optional bestellbar Abm.: B 400 x T 765 x H 370 Aufsatz: B 400 x T 164 x H 340 mm Ersatzteile langfristig verfügbar Weitere technische Eigenschaften: Außenmaße B x T x H (in mm): 400 x 765 x 370Artikelvolumen (Liter): 60Energieversorgung: kein Strom nötig Richtlinienkonformität: Produktion erfolgt nach Vorgaben der Hygiene- und SicherheitsrichtlinienMaterialien entsprechen den europäischen Nahrungsmittel-Normen Falls die hier dargestellten Funktionalitäten nicht ausreichen oder du noch Fragen hast, dann nimm gerne Kontakt mit uns per Chat, Telefon oder auf. Wir haben viele weitere Gastro-Produkte und Produktvarianten, die wir nicht alle online darstellen können. Auch wenn du ein größeres Projekt hast, deinen Gastrobetrieb neu einrichtest oder eine individuelle Lösung für dein Restaurant, Bistro, Hotel, Kantine oder Großküche benötigst, sind wir die richtigen Ansprechpa682,80 €*Versand: 19,90 €Sichere Weiterleitung zum Anbieter
-
LEINA-WERKE Hygiene & Desinfektion Erste-Hilfe-Koffer »Pro Safe«, 31x21x13 cmHygiene & Desinfektion Erste-Hilfe-Koffer »Pro Safe«, Hersteller Name: Leina-Werke, Höhe: 210 mm, Artikelbezeichnung: Pro Safe, Gewicht: 3.3 kg, Tiefe: 130 mm, Hersteller-Artikelnummer: REF21116, Breite: 310 mm, gefüllt: Ja, Gesundheit/Erste Hilfe/Branchen Erste-Hilfe-Koffer134,14 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aivanhov, Omraam Mikhael: Die Reinheit, Grundlage geistiger KraftDie Reinheit, Grundlage geistiger Kraft , Jesod ist die neunte Sephira im Baum des Lebens und bedeutet auf hebräisch Grundlage, Fundament. In ihrer höchsten Ebene regiert der Herr Schaddai-el-Chai. In Jesod befindet sich auch die Engelordnung der Cherubim (die Engel der christlichen Religion), angeführt vom Erzengel Gabriel. Der materielle Aspekt der Sephira Jesod ist der Mond, der in seinem spirituellen Ausdruck die Reinheit symbolisiert. Im Evangelium heißt es: 'Selig die reinen Herzens sind, denn sie werden Gott schauen.' Gott bedeutet die Fülle aller Sephiroth zusammen, das heißt, das Wissen, die Erkenntnis und die Einsicht von Hod - die Schönheit, die Farben und die himmlische Anmut von Netzach - das Licht und der Strahlenglanz von Tiphereth - die Macht von Geburah, also der Sieg über alle Schwierigkeiten und über die inneren und äußeren Feinde - Schutz, Gerechtigkeit, Güte und Großmut von Chesed - die Standfestigkeit, Ausdauer und das Wissen um das Schicksal und Karma von Binah - die ewige Weisheit und unaussprechliche Harmonie von Chokmah - die Allmacht von Kether. Und Jesod, die Grundfeste, nimmt die Tugenden aller Sephiroth in sich auf; sie ist deren Verdichtung und Synthese. Diese Sephira wird die Grundlage genannt, weil die Reinheit die Grundlage aller geistigen Realisierungen ist. , Ölwannen > Motoren & Motorteile , Auflage: N.-A., Nachdr., Erscheinungsjahr: 200309, Produktform: Leinen, Titel der Reihe: Prosveta Gesamtwerke#7#, Autoren: Aivanhov, Omraam Mikhael, Auflage/Ausgabe: N.-A., Nachdr, Seitenzahl/Blattzahl: 245, Keyword: Aivanhov; Atem; Atemübungen; Atmen; Engel; Ernährung; Fasten; Friede; Frieden; Geistiges Leben; Jerusalem; Lebensbaum; Lebensstrom; Liebe; Quelle; Reinheit; Selig; Taufe; Tore; Vertrauen; Vier Elemente; Waschen; Wort; Worte; lieben, Fachschema: Spiritismus~Philosophie~Christentum~Weltreligionen / Christentum~Esoterik, Fachkategorie: Philosophie~Religion, allgemein~Christentum~Religiöse Aspekte~Körper und Geist, Interesse Alter: empfohlenes Alter: ab 14 Jahre, Thema: Orientieren, Warengruppe: HC/Esoterik, Fachkategorie: Spiritualismus, Spiritismus, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Prosveta Verlag GmbH, Verlag: Prosveta Verlag GmbH, Verlag: Prosveta Deutschland, Länge: 209, Breite: 150, Höhe: 23, Gewicht: 520, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **

Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SARO Edelstahlmülleimer 60 Liter, Modell Apollo Hygiene, Desinfektion, ReinigenWichtige Produkteigenschaften: Material: (Mülleimer und Hygieneaufsatz) Edelstahl 18/10 Hygieneaufsatz zum Anschrauben optional bestellbar Abm.: B 400 x T 765 x H 370 Aufsatz: B 400 x T 164 x H 340 mm Ersatzteile langfristig verfügbar Weitere technische Eigenschaften: Außenmaße B x T x H (in mm): 400 x 765 x 370Artikelvolumen (Liter): 60Energieversorgung: kein Strom nötig Richtlinienkonformität: Produktion erfolgt nach Vorgaben der Hygiene- und SicherheitsrichtlinienMaterialien entsprechen den europäischen Nahrungsmittel-Normen Falls die hier dargestellten Funktionalitäten nicht ausreichen oder du noch Fragen hast, dann nimm gerne Kontakt mit uns per Chat, Telefon oder auf. Wir haben viele weitere Gastro-Produkte und Produktvarianten, die wir nicht alle online darstellen können. Auch wenn du ein größeres Projekt hast, deinen Gastrobetrieb neu einrichtest oder eine individuelle Lösung für dein Restaurant, Bistro, Hotel, Kantine oder Großküche benötigst, sind wir die richtigen Ansprechpa682,80 €*Versand: 19,90 €Sichere Weiterleitung zum Anbieter
-
LEINA-WERKE Hygiene & Desinfektion Erste-Hilfe-Koffer »Pro Safe«, 31x21x13 cmHygiene & Desinfektion Erste-Hilfe-Koffer »Pro Safe«, Hersteller Name: Leina-Werke, Höhe: 210 mm, Artikelbezeichnung: Pro Safe, Gewicht: 3.3 kg, Tiefe: 130 mm, Hersteller-Artikelnummer: REF21116, Breite: 310 mm, gefüllt: Ja, Gesundheit/Erste Hilfe/Branchen Erste-Hilfe-Koffer134,14 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aivanhov, Omraam Mikhael: Die Reinheit, Grundlage geistiger KraftDie Reinheit, Grundlage geistiger Kraft , Jesod ist die neunte Sephira im Baum des Lebens und bedeutet auf hebräisch Grundlage, Fundament. In ihrer höchsten Ebene regiert der Herr Schaddai-el-Chai. In Jesod befindet sich auch die Engelordnung der Cherubim (die Engel der christlichen Religion), angeführt vom Erzengel Gabriel. Der materielle Aspekt der Sephira Jesod ist der Mond, der in seinem spirituellen Ausdruck die Reinheit symbolisiert. Im Evangelium heißt es: 'Selig die reinen Herzens sind, denn sie werden Gott schauen.' Gott bedeutet die Fülle aller Sephiroth zusammen, das heißt, das Wissen, die Erkenntnis und die Einsicht von Hod - die Schönheit, die Farben und die himmlische Anmut von Netzach - das Licht und der Strahlenglanz von Tiphereth - die Macht von Geburah, also der Sieg über alle Schwierigkeiten und über die inneren und äußeren Feinde - Schutz, Gerechtigkeit, Güte und Großmut von Chesed - die Standfestigkeit, Ausdauer und das Wissen um das Schicksal und Karma von Binah - die ewige Weisheit und unaussprechliche Harmonie von Chokmah - die Allmacht von Kether. Und Jesod, die Grundfeste, nimmt die Tugenden aller Sephiroth in sich auf; sie ist deren Verdichtung und Synthese. Diese Sephira wird die Grundlage genannt, weil die Reinheit die Grundlage aller geistigen Realisierungen ist. , Ölwannen > Motoren & Motorteile , Auflage: N.-A., Nachdr., Erscheinungsjahr: 200309, Produktform: Leinen, Titel der Reihe: Prosveta Gesamtwerke#7#, Autoren: Aivanhov, Omraam Mikhael, Auflage/Ausgabe: N.-A., Nachdr, Seitenzahl/Blattzahl: 245, Keyword: Aivanhov; Atem; Atemübungen; Atmen; Engel; Ernährung; Fasten; Friede; Frieden; Geistiges Leben; Jerusalem; Lebensbaum; Lebensstrom; Liebe; Quelle; Reinheit; Selig; Taufe; Tore; Vertrauen; Vier Elemente; Waschen; Wort; Worte; lieben, Fachschema: Spiritismus~Philosophie~Christentum~Weltreligionen / Christentum~Esoterik, Fachkategorie: Philosophie~Religion, allgemein~Christentum~Religiöse Aspekte~Körper und Geist, Interesse Alter: empfohlenes Alter: ab 14 Jahre, Thema: Orientieren, Warengruppe: HC/Esoterik, Fachkategorie: Spiritualismus, Spiritismus, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Prosveta Verlag GmbH, Verlag: Prosveta Verlag GmbH, Verlag: Prosveta Deutschland, Länge: 209, Breite: 150, Höhe: 23, Gewicht: 520, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Winkelmayer, Rudolf: Wildbret-HygieneWildbret-Hygiene , Der Umgang mit Fleisch erfolgt besondere Sachkenntnis und ein fundiertes Hygienebewusstsein. Nur diese Sachkenntnis garantiert, dass Wildbret jenen hohen Stellenwert in der menschlichen Ernährung bekommt, der ihm zusteht. Die "Wildbret-Hygiene" bietet alle fachlichen Grundlagen für einen verantwortungsbewussten Umgang mit Wildfleisch. Das Buch ist verständlich aufbereitet, übersichtlich gegliedert und nicht umsonst der nunmehr in der 8., aktualisierten Auflage erscheinende Standard in Sachen korrektem Umgang mit Wildbret. , Scheiben- & Scheinwerferreinigung > Autoteile & Zubehör , Auflage: 8., aktualisierte Auflage, Erscheinungsjahr: 202311, Produktform: Leinen, Autoren: Winkelmayer, Rudolf~Paulsen, Peter~Lebersorger, Peter~Zedka, Hans-Friedemann, Auflage: 23008, Auflage/Ausgabe: 8., aktualisierte Auflage, Seitenzahl/Blattzahl: 252, Abbildungen: 220 Farbfotos, 20 Tabellen und Grafiken, Keyword: Ausbildungsbuch; Trichinen-Untersuchung; Widlkrankheiten; Wildbret-Hygiene; fachgerechte Versorgung von Wildbret; kundige Person; richtiges Aufbrechen von Wild, Fachschema: Jagd - Jäger~Waidwerk~Wild / Jagd~Wild (Kochbuch) - Wildbret~Lifestyle, Fachkategorie: Lifestyle, Hobbys und Freizeit, Warengruppe: HC/Tiere/Jagen/Angeln, Fachkategorie: Angeln, Jagen, Schießen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Österr. Jagd-/Fischerei, Verlag: Österr. Jagd-/Fischerei, Verlag: Jagdwirtschafts-, Frderungs- und Betriebsges.m.b.H., Länge: 236, Breite: 167, Höhe: 18, Gewicht: 738, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger: 2472347,35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.